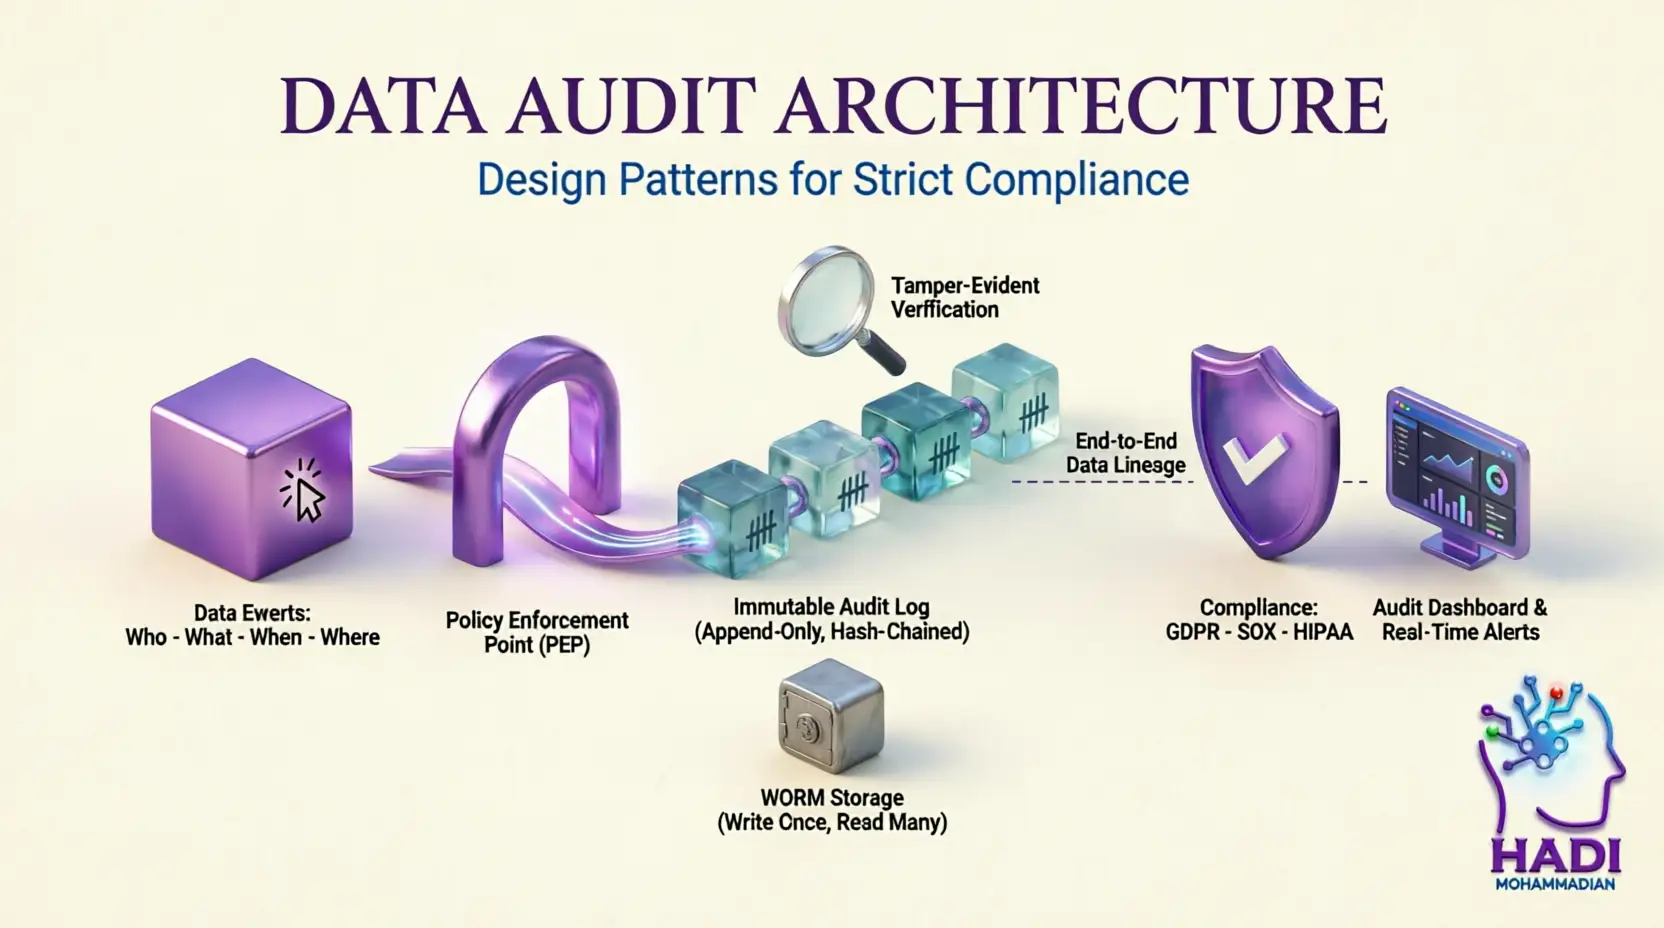
معماری ممیزی داده (Data Audit Architecture): الگوهای طراحی برای انطباقپذیری سختگیرانه
🔴 بخش ۱: مقدمه – تفاوت حیاتی بین «لاگ» و «آدیت» در معماری ممیزی داده
در بسیاری از سازمانها، تصور میشود که ارسال خروجی stdout به ELK Stack به معنای داشتن سیستم ممیزی (Audit) است. این بزرگترین اشتباه در مسیر انطباق با مقررات است. معماری ممیزی داده دقیقاً برای حل این سوءتفاهم طراحی شده است.
📊 مقایسه جامع Logging و Auditing در معماری ممیزی داده
| جنبه | 📝 لاگبرداری (LOGGING) | 🔐 ممیزی (AUDITING) |
|---|---|---|
| مخاطب اصلی | توسعهدهندگان | بازرسان و تیم حقوقی |
| هدف | دیباگ کردن | اثبات وقایع |
| ماندگاری | گذرا (موقت) | ماندگار (دائمی) |
| ساختار | متغیر و آزاد | ساختاریافته و استاندارد |
| تمرکز | «رفتار سیستم» | «تغییرات داده و دسترسیها» |
| مثال | Connection timeout | User X changed Balance from 100 to 50 |
| ارزش قانونی | ❌ ندارد | ✅ قابل استناد در دادگاه |
⚖️ استانداردهای انطباق در معماری ممیزی داده
| استاندارد | حوزه | الزامات ممیزی |
|---|---|---|
| SOX | صحت مالی | ثبت تمام تغییرات در دادههای مالی |
| HIPAA | حریم خصوصی بیمار | ثبت دسترسیها به پروندههای پزشکی |
| GDPR | حریم خصوصی شهروندان اروپا | ثبت مشاهدات و تغییرات دادههای شخصی |
| PCI-DSS | امنیت کارتهای پرداخت | ثبت دسترسی به دادههای کارت |
⚠️ نکته حیاتی: لاگهای معمولی برای انطباق بیاستفادهاند. معماری ممیزی داده نیاز به سیستمی دارد که بتواند در دادگاه شهادت دهد که دادهها دستکاری نشدهاند.
🟠 بخش ۲: آناتومی یک رکورد ممیزی استاندارد در معماری ممیزی داده (The 5 Ws)
هر رکورد آدیت معتبر در معماری ممیزی داده باید به پنج سوال کلیدی پاسخ دهد. اگر یکی از این موارد حذف شود، زنجیره ممیزی ناقص است.
📋 جدول 5 Ws در معماری ممیزی داده
| عنصر | سوال | الزامات | مثال |
|---|---|---|---|
| Who | چه کسی؟ | شناسه دقیق کاربر یا سرویس | john.doe@company.com از طریق Service_A |
| What | چه چیزی؟ | عملیات + Delta (تفاوت قبل و بعد) | UPDATE Balance: 100 → 50 |
| When | کی؟ | Timestamp با دقت میلیثانیه و UTC | 2023-10-27T08:00:00.123Z |
| Where | کجا؟ | مبدا درخواست + مقصد تغییر | IP: 192.168.1.1 → Table: Accounts |
| Why | چرا؟ | زمینه بیزینسی (اختیاری اما مهم) | تیکت پشتیبانی #12345 |
🔍 جزئیات حیاتی What: Pre-Image و Post-Image در معماری ممیزی داده
| تصویر | توضیح | مثال |
|---|---|---|
| Pre-Image | مقدار قبل از تغییر | Balance = 100 |
| Post-Image | مقدار بعد از تغییر | Balance = 50 |
💡 نکته حرفهای: برای همگامسازی زمان در معماری ممیزی داده، استفاده از NTP (Network Time Protocol) حیاتی است. اختلاف زمان بین سرورها میتواند ترتیب وقایع را به هم بزند.
🟡 بخش ۳: الگوهای معماری کپچر در معماری ممیزی داده (Capture Patterns)
چگونه این اطلاعات را بدون کند کردن سیستم اصلی و با تضمین کامل بودن جمعآوری کنیم؟ چهار الگوی اصلی در معماری ممیزی داده وجود دارد:
الگوی اول: Change Data Capture (CDC) – نگهبان دیتابیس در معماری ممیزی داده 🛡️
قابلاعتمادترین الگو برای ثبت تغییرات داده در معماری ممیزی داده است.
| جنبه | توضیح |
|---|---|
| مکانیزم | گوش دادن به «لاگ تراکنشهای دیتابیس» (WAL در PostgreSQL یا Redo Log در Oracle) |
| ابزارها | Debezium, Oracle GoldenGate, AWS DMS |
| اصل | به جای تولید لاگ توسط اپلیکیشن، مستقیم از دیتابیس میخوانیم |
✅ مزایا در معماری ممیزی داده
| مزیت | توضیح |
|---|---|
| تضمین ۱۰۰٪ | حتی اگر ادمین دیتابیس مستقیماً با SQL رکورد را تغییر دهد، CDC آن را ثبت میکند |
| عملکرد بالا | سربار بسیار کم روی دیتابیس (خواندن لاگها، نه کوئری) |
❌ معایب در معماری ممیزی داده
| عیب | توضیح |
|---|---|
| فقدان زمینه (Context) | دیتابیس میداند «رکورد تغییر کرد»، اما نمیداند «کدام کاربر نهایی» پشت این تغییر بود |
🔧 راهکار: استفاده از تکنیکهای «Audit User Injection» در سشن دیتابیس یا همبستهسازی (Correlation) با لاگهای اپلیکیشن.
الگوی دوم: Event Sourcing – آدیت در DNA سیستم در معماری ممیزی داده 🧬
در این الگو، آدیت یک قابلیت جانبی نیست؛ بلکه خودِ مدل ذخیرهسازی داده در معماری ممیزی داده است.
| جنبه | توضیح |
|---|---|
| مکانیزم | ذخیره تمام رویدادها به جای وضعیت فعلی |
| مثال | به جای Balance = 100، ذخیره میکنیم: AccountCreated: 0، Deposited: +50، Deposited: +50 |
✅ مزایا در معماری ممیزی داده
| مزیت | توضیح |
|---|---|
| آدیت ذاتی | دیتابیس دقیقاً همان لاگ آدیت است. امکان ندارد دیتابیس آپدیت شود ولی لاگ ثبت نشود |
| سفر در زمان | بازسازی وضعیت سیستم در هر لحظه از گذشته |
❌ معایب در معماری ممیزی داده
| عیب | توضیح |
|---|---|
| پیچیدگی بالا | نیاز به تغییر کامل معماری نرمافزار |
| چالش کوئری | نیاز به CQRS (Command Query Responsibility Segregation) |
الگوی سوم: Application Aspect/Interceptor – هوشمند و با جزئیات در معماری ممیزی داده 🎯
استفاده از الگوهای AOP (Aspect Oriented Programming) یا Middleware در کد برنامه.
| جنبه | توضیح |
|---|---|
| مکانیزم | یک لایه نرمافزاری تمام درخواستهای ورودی و خروجی را رهگیری میکند |
✅ مزایا در معماری ممیزی داده
| مزیت | توضیح |
|---|---|
| زمینه کامل | دقیقاً میداند کاربر کیست، نیتش چیست و چه پارامترهایی فرستاده |
| ثبت Read Access | میتواند ثبت کند که «کاربر X پرونده پزشکی Y را مشاهده کرد» (بسیار حیاتی برای حریم خصوصی) |
❌ معایب در معماری ممیزی داده
| عیب | توضیح |
|---|---|
| دور زدن | اگر کسی مستقیم به دیتابیس دسترسی داشته باشد، این لایه دور زده میشود |
| ریسک فراموشی | توسعهدهنده ممکن است اینتسپتورها را روی متدهای جدید اعمال نکند |
الگوی چهارم: Service Mesh Sidecar – پلیس ترافیک در معماری ممیزی داده 🚦
در معماریهای میکروسرویس و Kubernetes.
✅ مزایا در معماری ممیزی داده
| مزیت | توضیح |
|---|---|
| مستقل از زبان | بدون نیاز به تغییر کد |
| ثبت Metadata | عالی برای ثبت Who، When، Where |
❌ معایب در معماری ممیزی داده
| عیب | توضیح |
|---|---|
| ضعیف برای Payload | دیکد کردن بادی درخواستها در این لایه پرهزینه است |
برای مطالعه بیشتر درباره Debezium، مستندات رسمی Debezium را ببینید.
مقاله داخلی ما با عنوان «Change Data Capture چیست؟» را مطالعه کنید.
🟢 بخش ۴: تضمین یکپارچگی و غیرقابلانکار بودن در معماری ممیزی داده (Immutability & Non-repudiation)
برای بازرسان، یک فایل متنی لاگ هیچ ارزشی ندارد چون «ادمین سیستم» میتوانسته آن را ویرایش کند. معماری ممیزی داده باید «زنجیره اعتماد» بسازد.
الف) ذخیرهسازی WORM (Write Once, Read Many) در معماری ممیزی داده 📀
| جنبه | توضیح |
|---|---|
| اصل | سختافزار یا سرویس ابری که فیزیکاً اجازه تغییر یا حذف فایل را نمیدهد |
| مثال | AWS S3 Object Lock (در حالت Compliance Mode) |
| قدرت | حتی با دسترسی Root اکانت AWS هم نمیتوان لاگ را پاک کرد |
ب) زنجیرههای رمزنگاری (Cryptographic Chaining) در معماری ممیزی داده ⛓️
این تکنیک از بلاکچین الهام گرفته است.
| مرحله | توضیح |
|---|---|
| ۱ | رکورد آدیت ۱ تولید میشود. هش آن محاسبه میشود (H1) |
| ۲ | رکورد آدیت ۲ شامل دادههای خودش + H1 است. هش آن محاسبه میشود (H2) |
| ۳ | رکورد آدیت ۳ شامل دادههای خودش + H2 است |
نتیجه: اگر یک نفوذگر رکورد شماره ۲ را تغییر دهد یا حذف کند، هش آن تغییر میکند و اعتبار رکورد ۳ و تمام رکوردهای بعدی باطل میشود. این یعنی تشخیص دستکاری (Tamper Detection) آنی در معماری ممیزی داده.
ج) امضای دیجیتال (Digital Signing) در معماری ممیزی داده ✍️
| جنبه | توضیح |
|---|---|
| روش | سرویس تولید لاگ هر لاگ یا دستهای از لاگها را با کلید خصوصی خود امضا میکند |
| تایید | بازرسان با کلید عمومی صحت آن را تایید میکنند |
| مزیت | غیرقابلانکار بودن (Non-repudiation) |
برای مطالعه بیشتر درباره S3 Object Lock، مستندات AWS S3 Object Lock را ببینید.
🔵 بخش ۵: پارادوکس حریم خصوصی در معماری ممیزی داده (The Privacy Paradox)
| قانون GDPR | الزام |
|---|---|
| الزام ۱ | «باید لاگ بردارید چه کسی دادهها را دیده» |
| الزام ۲ | «نباید اطلاعات حساس (PII) را در جای ناامن (مثل فایلهای لاگ) ذخیره کنید» |
مثال: کاربر آدرس خود را به «خیابان آزادی» تغییر داد
| نوع لاگ | مثال | مشکل |
|---|---|---|
| لاگ بد | Change Address to ‘خیابان آزادی’ | نشت اطلاعات در لاگ |
| لاگ ناقص | Change Address | بیفایده برای آدیت |
راهکارهای معماری ممیزی داده برای حریم خصوصی
۱. ماسکگذاری پویا (Dynamic Masking) 🎭
سیستم لاگبرداری فیلدهای حساس را شناسایی کرده و آنها را به صورت Change Address from '*****' to '*****' ذخیره میکند.
۲. ذخیره هش داده (Hashing) 🔢
| جنبه | توضیح |
|---|---|
| روش | به جای داده واقعی، هش آن ذخیره میشود |
| مثال | Change Address to SHA256('خیابان آزادی') |
| کاربرد | بررسی تطابق بدون ذخیره اصل داده |
۳. Crypto-Shredding 🔓
| جنبه | توضیح |
|---|---|
| روش | لاگهای حساس با کلید اختصاصی رمزنگاری میشوند |
| انقضا | وقتی دوره قانونی نگهداری تمام شد، فقط کافیست «کلید» را نابود کنید |
| نتیجه | تمام بکآپهای لاگها بلافاصله غیرقابل خواندن میشوند |
🟣 بخش ۶: معماری ذخیرهسازی و چرخه حیات در معماری ممیزی داده (Storage Tiering)
حجم دادههای آدیت در سازمانهای بزرگ میتواند روزانه به چندین ترابایت برسد. استراتژی ذخیرهسازی در معماری ممیزی داده باید تعادلی بین هزینه و سرعت دسترسی باشد.
📊 جدول Storage Tiering در معماری ممیزی داده
| لایه | بازه زمانی | تکنولوژی | هدف |
|---|---|---|---|
| 🔥 Hot Storage | تا ۳۰ روز | Elasticsearch / OpenSearch | جستجوی سریع، داشبوردهای امنیتی (SIEM)، هشدارهای بلادرنگ |
| 🌤️ Warm Storage | تا ۱ سال | Data Lake (Parquet on S3/HDFS) | گزارشگیری فصلی، تحلیل رفتار کاربران |
| ❄️ Cold Storage | تا ۷-۱۰ سال | Amazon Glacier / Tape | آرشیو قانونی برای دستور دادگاه |
💡 نکته: حتماً از فرمتهای فشرده و رمزنگاری شده استفاده کنید.
🟤 بخش ۷: سناریوی عملیاتی – ردیابی تراکنش در سیستم بانکی با معماری ممیزی داده
بیایید یک معماری ترکیبی از معماری ممیزی داده را برای یک تراکنش کارت به کارت تصور کنیم:
🔄 جریان کامل تراکنش در معماری ممیزی داده
| مرحله | لایه | اقدام | خروجی |
|---|---|---|---|
| ۱ | API Gateway (پروکسی) | ثبت User IP, Device ID, Request URL | ارسال Trace ID به سرویسهای پاییندستی |
| ۲ | سرویس تراکنش (Interceptor) | اعتبارسنجی بیزینسی | ایونت TransactionInitiated به Kafka (تاپیک Audit) |
| ۳ | دیتابیس Core (CDC) | رکورد در جدول کسر میشود | Debezium تغییر فیزیکی (Balance: 100 → 50) را شکار میکند → Kafka (تاپیک CDC) |
| ۴ | سرویس تجمیع آدیت (Audit Aggregator) | چسباندن استریمها بر اساس Trace ID | رکورد غنی شامل «چه کسی (از App)» و «دقیقاً چه تغییری (از DB)» |
| ۵ | بایگانی امن | هشزنجیرهای کردن + S3 Object Lock | ذخیرهسازی امن و غیرقابل تغییر |
🛠️ ابزارهای هر مرحله در معماری ممیزی داده
| مرحله | ابزار پیشنهادی |
|---|---|
| API Gateway | Kong, NGINX, AWS API Gateway |
| Interceptor | Spring AOP, AspectJ, Middleware |
| CDC | Debezium, Oracle GoldenGate |
| Message Broker | Apache Kafka, RabbitMQ |
| Aggregator | Flink, Spark Streaming |
| Storage | S3 Object Lock, Glacier |
⚫ بخش ۸: چالشهای فنی و راهکارهای Enterprise در معماری ممیزی داده
| چالش | توضیحات | راهکار پیشنهادی |
|---|---|---|
| Schema Evolution | ساختار دیتابیس عوض میشود. چگونه لاگهای ۵ سال پیش را بخوانیم؟ | ذخیره اسکیما همراه با لاگ (Avro Schema Registry). لاگها باید self-describing باشند |
| Clock Skew | سرورها زمانهای متفاوتی دارند. ترتیب وقایع به هم میریزد | استفاده از Logical Clocks (Lamport Timestamps) یا سرویسهای زمان دقیق مثل Google TrueTime |
| حجم وحشتناک داده | هزینه ذخیرهسازی سرسامآور میشود | فیلترینگ هوشمند در مبدا (حذف نویزها مثل Health Checks) + فشردهسازی ستونی (Parquet/ORC) |
| عملکرد همزمان (Synchronous) | نوشتن آدیت باعث کندی پاسخ به کاربر میشود | طراحی کاملاً Asynchronous. اپلیکیشن ایونت را در صف (Kafka/RabbitMQ) میاندازد و کارش را ادامه میدهد (Fire & Forget) |
برای مطالعه بیشتر درباره Lamport Timestamps، مقاله ویکیپدیا درباره Lamport Timestamps را ببینید.
✅ بخش ۹: نتیجهگیری – چکلیست نهایی معماری ممیزی داده
پیادهسازی یک چارچوب معماری ممیزی داده برای انطباق سختگیرانه، فراتر از نصب یک ابزار است؛ این یک دیسیپلین مهندسی است.
🛡️ رویکرد Defense in Depth در معماری ممیزی داده
| لایه | ابزار | نقش |
|---|---|---|
| CDC | Debezium, GoldenGate | اطمینان از صحت دادهها |
| Application Logs | AOP, Middleware | درک نیت کاربر |
| Cryptographic Chaining | Hash Chain | تضمین عدم دستکاری |
| WORM Storage | S3 Object Lock | جلوگیری از حذف فیزیکی |
| Digital Signing | PKI | غیرقابلانکار بودن |
💡 پیام نهایی: در روز بروز حادثه امنیتی یا بازرسی قانونی، سیستم معماری ممیزی داده شما بهترین دوست یا بدترین دشمن شما خواهد بود. سرمایهگذاری روی «قابل اعتماد بودن» این سیستم، سرمایهگذاری روی بقای سازمان است.