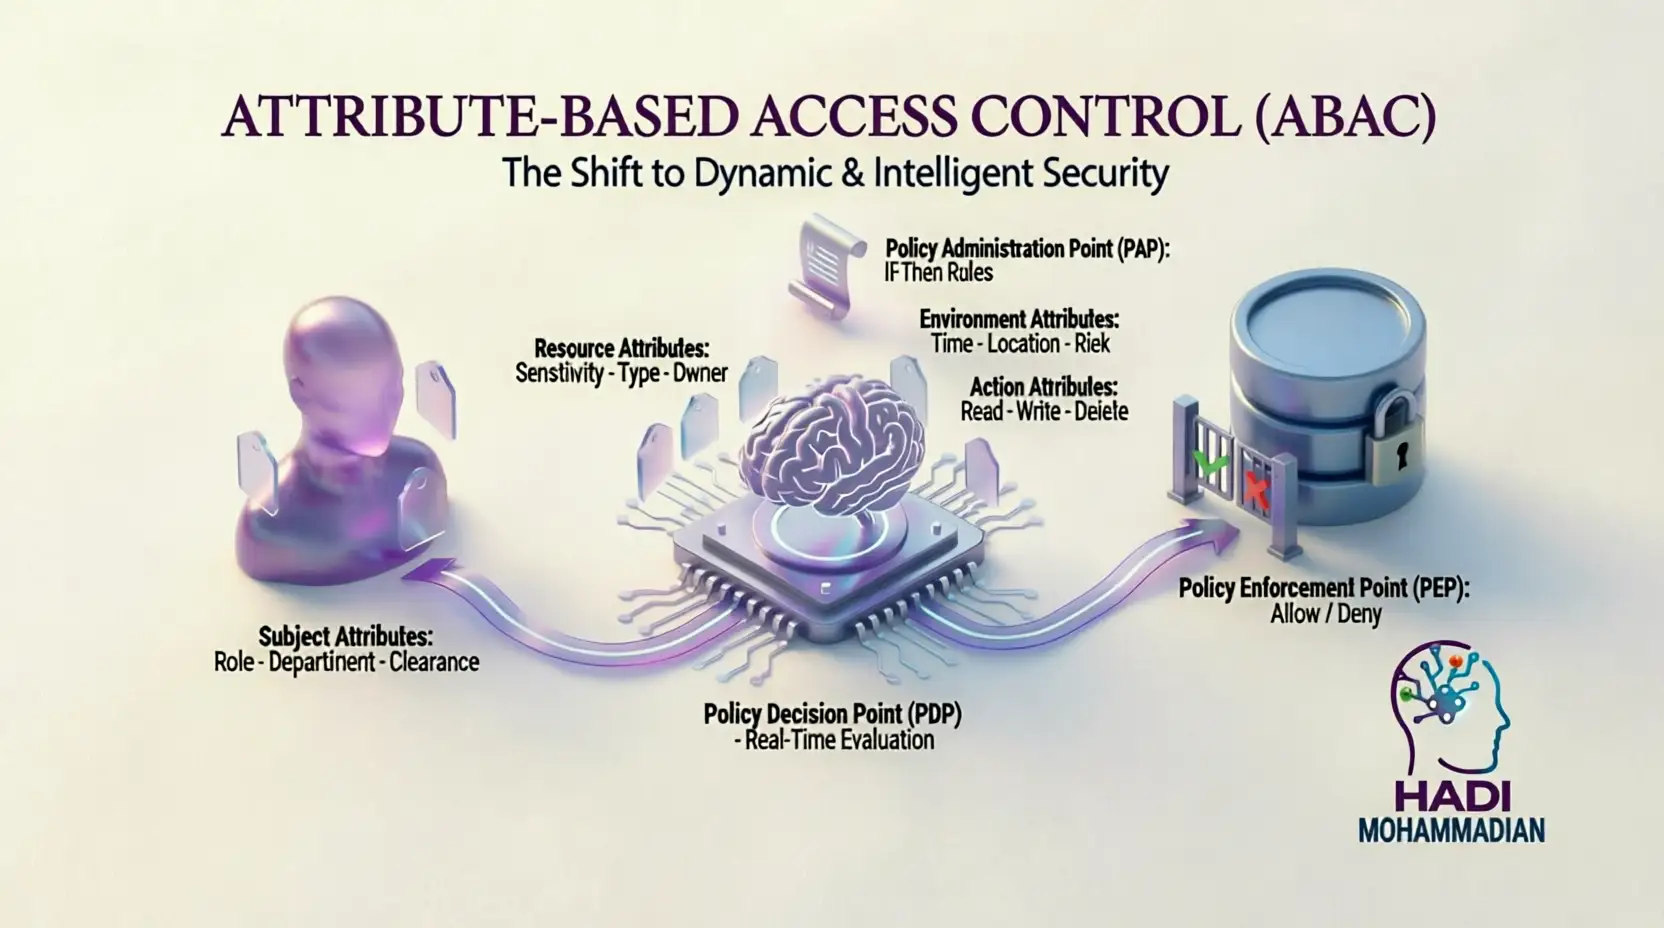
معماری کنترل دسترسی مبتنی بر ویژگی (ABAC): گذار به سوی امنیت پویا و هوشمند
🔴 بخش ۱: مقدمه – مرگ تدریجی RBAC و ظهور کنترل دسترسی مبتنی بر ویژگی
برای دههها، مدل کنترل دسترسی مبتنی بر نقش (RBAC) استاندارد طلایی امنیت بود. منطق ساده بود: «اگر شما مدیر هستید، به همهچیز دسترسی دارید؛ اگر کارمند هستید، دسترسی محدود دارید.» اما کنترل دسترسی مبتنی بر ویژگی (ABAC) این پارادایم را تغییر داده است.
با پیچیدهتر شدن سازمانها، مهاجرت به ابرها و الزامات سختگیرانه رگولاتوری (مانند GDPR)، مدل RBAC دچار پدیدهای به نام «انفجار نقش» (Role Explosion) شد. کنترل دسترسی مبتنی بر ویژگی دقیقاً برای حل این مشکل ظهور کرده است.
📊 مقایسه جامع RBAC و کنترل دسترسی مبتنی بر ویژگی
| جنبه | 🔑 RBAC (سنتی) | ⚡ ABAC (مدرن) |
|---|---|---|
| منطق | «چه کسی هستی؟» | «چه ویژگیهایی داری و در چه شرایطی هستی؟» |
| واحد کنترل | نقش (Role) | ویژگی (Attribute) |
| انعطافپذیری | پایین (استاتیک) | بالا (داینامیک) |
| مقیاسپذیری | ضعیف (Role Explosion) | عالی (یک سیاست برای همه) |
| تصمیمگیری | زمان تعریف نقش | زمان اجرا (Runtime) |
| زمینه (Context) | ❌ ندارد | ✅ دارد (زمان، مکان، وضعیت) |
| پیچیدگی مدیریت | بالا با رشد سازمان | پایین با Policy-as-Code |
| مناسب برای | سازمانهای کوچک و ساده | سازمانهای بزرگ و پیچیده |
⚠️ مشکل Role Explosion در کنترل دسترسی مبتنی بر ویژگی
فرض کنید یک سازمان نیاز دارد که «مدیران فروش» (Role 1) به دادههای «منطقه اروپا» (Region A) فقط در «ساعات اداری» (Time T) دسترسی داشته باشند. در RBAC شما مجبورید نقشی بسازید به نام: Sales_Manager_EU_OfficeHours
حال اگر داشته باشید: ۱۰۰ منطقه جغرافیایی، ۵ سطح امنیتی، ۳ بازه زمانی. محاسبه نقشهای مورد نیاز:
100 × 5 × 3 = 1,500 نقش استاتیک
مدیریت این تعداد نقش کابوس است. کنترل دسترسی مبتنی بر ویژگی این مشکل را حل میکند.
💡 راهحل: کنترل دسترسی مبتنی بر ویژگی
در کنترل دسترسی مبتنی بر ویژگی، به جای تعریف هزاران نقش، شما یک سیاست (Policy) مینویسید: «اجازه دسترسی بده، اگر دپارتمان کاربر با منطقه داده یکی باشد و ساعت درخواست بین ۹ تا ۱۷ باشد.» این مدل استاتیک نیست؛ بلکه در زمان اجرا (Runtime) و بر اساس ویژگیهای لحظهای تصمیمگیری میکند.
🟠 بخش ۲: مفاهیم بنیادین – چهار رکن اصلی ویژگیها در کنترل دسترسی مبتنی بر ویژگی (Attributes)
معماری کنترل دسترسی مبتنی بر ویژگی تصمیمات خود را بر اساس ترکیب چهار دسته ویژگی اتخاذ میکند. درک عمیق این چهار رکن برای طراحی سیستم حیاتی است.
الف) ویژگیهای کاربر (Subject/User Attributes) در کنترل دسترسی مبتنی بر ویژگی 👤
| جنبه | توضیح |
|---|---|
| توصیف | کسی که درخواست دسترسی دارد |
| مثالها | شناسه کارمندی، دپارتمان، سطح پاکسازی امنیتی (Clearance Level)، سن، تابعیت |
| منبع | سیستمهای IAM، دایرکتوریها (LDAP/AD)، سیستمهای منابع انسانی (HRIS) |
ب) ویژگیهای منبع (Resource/Object Attributes) در کنترل دسترسی مبتنی بر ویژگی 📁
| جنبه | توضیح |
|---|---|
| توصیف | داده یا سرویسی که مورد دسترسی قرار میگیرد |
| مثالها | طبقهبندی حساسیت (Confidential/Public)، مالک داده، تاریخ ایجاد، تگهای جغرافیایی (Geotags) |
| منبع | متادیتای دیتابیس، سیستم فایل، تگهای Data Catalog |
ج) ویژگیهای عمل (Action Attributes) در کنترل دسترسی مبتنی بر ویژگی 🎯
| جنبه | توضیح |
|---|---|
| توصیف | کاری که کاربر میخواهد انجام دهد |
| مثالها | خواندن (Read)، نوشتن (Write)، حذف (Delete)، اجرا (Execute) |
| نگاشت HTTP | GET → Read، POST → Write، DELETE → Delete |
د) ویژگیهای محیطی (Environment/Context Attributes) در کنترل دسترسی مبتنی بر ویژگی 🌍
| جنبه | توضیح |
|---|---|
| توصیف | شرایطی که دسترسی در آن رخ میدهد |
| مثالها | زمان روز، آدرس IP، وضعیت امنیتی دستگاه (Device Health)، سطح ریسک شبکه |
| اهمیت | تبدیل ABAC به سیستم «مبتنی بر ریسک» |
🟡 بخش ۳: معماری مرجع استاندارد در کنترل دسترسی مبتنی بر ویژگی (XACML/NIST Flow)
برای پیادهسازی کنترل دسترسی مبتنی بر ویژگی، استانداردهای صنعتی (مانند NIST SP 800-162 و معماری XACML) یک جریان داده مشخص را تعریف کردهاند.
🏗️ چهار کامپوننت منطقی در کنترل دسترسی مبتنی بر ویژگی
| کامپوننت | نقش | وظیفه |
|---|---|---|
| PEP | دربان | رهگیری درخواست و اعمال تصمیم |
| PDP | مغز متفکر | تصمیمگیری نهایی (Permit/Deny) |
| PIP | تامینکننده اطلاعات | جستجوی ویژگیهای گمشده |
| PAP | کنسول مدیریت | تعریف و مدیریت سیاستها |
۱. نقطه اعمال سیاست (PEP – Policy Enforcement Point) در کنترل دسترسی مبتنی بر ویژگی 🚪
| جنبه | توضیح |
|---|---|
| نقش | «دربان» سیستم |
| وظیفه | رهگیری درخواست، تبدیل به فرمت استاندارد، ارسال به PDP، اعمال پاسخ |
| محل قرارگیری | API Gateway، پروکسی (Envoy در Kubernetes)، یا کتابخانه داخل کد اپلیکیشن |
۲. نقطه تصمیمگیری سیاست (PDP – Policy Decision Point) در کنترل دسترسی مبتنی بر ویژگی 🧠
| جنبه | توضیح |
|---|---|
| نقش | «مغز» متفکر سیستم |
| وظیفه | بارگذاری سیاستها، جمعآوری ویژگیها، تصمیمگیری نهایی |
| نکته مهم | باید Stateless باشد تا بتواند به راحتی اسکیل شود |
۳. نقطه اطلاعات سیاست (PIP – Policy Information Point) در کنترل دسترسی مبتنی بر ویژگی 🔍
| جنبه | توضیح |
|---|---|
| چالش | درخواست اولیه فقط User_ID و Resource_ID دارد |
| وظیفه | اتصال به منابع خارجی (Active Directory, SQL Database, HR API) در زمان واقعی |
| مثال | PDP از PIP میپرسد: «سطح امنیتی کاربر X چیست؟» PIP پاسخ میدهد: «Top Secret» |
۴. نقطه مدیریت سیاست (PAP – Policy Administration Point) در کنترل دسترسی مبتنی بر ویژگی 📋
| جنبه | توضیح |
|---|---|
| نقش | «کنسول مدیریت» |
| وظیفه | تعریف، ذخیره، تست و مدیریت چرخه حیات سیاستها |
| کاربران | تیم امنیت |
برای مطالعه بیشتر درباره XACML، استاندارد OASIS XACML را ببینید.
🟢 بخش ۴: منطق تصمیمگیری – جبر بولی در کنترل دسترسی مبتنی بر ویژگی
در قلب PDP، هیچ جادویی وجود ندارد؛ تنها عبارات منطقی (Logical Expressions) وجود دارند.
📝 نمونه سیاست کنترل دسترسی مبتنی بر ویژگی
Target:   [Resource Type = "Financial_Report"]
Rule:     PERMIT
Condition:
          (Subject.Department == Resource.OwnerDepartment)
          AND
          (Subject.ClearanceLevel >= Resource.ClassificationLevel)
          AND
          (Environment.ConnectionSecure == True)
          AND
          (Environment.Time >= 08:00 AND Environment.Time <= 17:00)
💡 قدرت واقعی کنترل دسترسی مبتنی بر ویژگی
توجه کنید که ما نام دپارتمان (مثلاً «فروش») را هاردکد نکردیم. نوشتیم: Subject.Dept == Resource.Dept. این یعنی یک قانون واحد برای ۱۰۰۰ دپارتمان مختلف کار میکند. این همان پویایی (Dynamism) است.
🔵 بخش ۵: سناریوی عملیاتی – پیادهسازی کنترل دسترسی مبتنی بر ویژگی در سیستم بانکداری
📋 سناریو: بانک «تراستی» میخواهد دسترسی به تراکنشهای مشتریان را با کنترل دسترسی مبتنی بر ویژگی مدیریت کند.
قانون: «کارمندان شعبه فقط میتوانند تراکنشهای مشتریانی را ببینند که حسابشان در همان شعبه باز شده است، مگر اینکه کارمند ‘مدیر بازرسی’ باشد.»
🎯 گام ۱: درخواست (Request) در کنترل دسترسی مبتنی بر ویژگی
کارمند (علی) از طریق پورتال وب روی «نمایش تراکنش شماره ۵۵۵» کلیک میکند.
PEP (وبسرور):
{
  "User": "Ali",
  "Action": "View",
  "Resource": "Transaction_555"
}
🎯 گام ۲: غنیسازی اطلاعات (Enrichment by PIP) در کنترل دسترسی مبتنی بر ویژگی
| مرحله | اقدام |
|---|---|
| PDP به PIP | «اطلاعات علی و تراکنش ۵۵۵ را بده.» |
| PIP | به دیتابیس HR و Core Banking وصل میشود |
| PIP به PDP | Ali.Role = "Teller"، Ali.Branch_ID = "Tehran_North"، Transaction_555.Owning_Branch = "Tehran_North" |
🎯 گام ۳: ارزیابی (Evaluation by PDP) در کنترل دسترسی مبتنی بر ویژگی
IF (User.Branch == Resource.Branch) OR (User.Role == "Auditor") THEN PERMIT
بررسی: "Tehran_North" == "Tehran_North" ✅ (شرط اول برقرار است)
🎯 گام ۴: اعمال (Enforcement) در کنترل دسترسی مبتنی بر ویژگی
| مرحله | اقدام |
|---|---|
| PDP | پاسخ PERMIT را به PEP برمیگرداند |
| PEP | اجازه میدهد درخواست علی به دیتابیس اصلی برسد |
| نتیجه | دادهها نمایش داده میشوند |
🟣 بخش ۶: تکنولوژیهای پیادهسازی – OPA و Policy-as-Code در کنترل دسترسی مبتنی بر ویژگی
در دنیای مدرن Cloud-Native، دیگر از فایلهای XML قدیمی XACML استفاده نمیشود. استاندارد صنعتی جدید کنترل دسترسی مبتنی بر ویژگی Open Policy Agent (OPA) است.
OPA چیست؟
| جنبه | توضیح |
|---|---|
| تعریف | موتور سیاستگذاری عمومی (General-purpose policy engine) |
| زبان | Rego |
| مزیت | مستقل از زبان برنامهنویسی |
📝 مثال پیادهسازی قانون بانک با Rego در کنترل دسترسی مبتنی بر ویژگی
package bank.authz default allow = false # قانون اصلی: اجازه بده اگر شعبهها یکی باشند allow { input.method == "GET" input.subject.branch_id == input.resource.branch_id } # قانون استثنا: مدیران بازرسی همیشه دسترسی دارند allow { input.subject.role == "auditor" }
✅ مزایای Policy-as-Code در کنترل دسترسی مبتنی بر ویژگی
| مزیت | توضیح |
|---|---|
| Version Control | سیاستها مثل کد برنامه در Git ذخیره میشوند |
| Testing | میتوان Unit Test نوشت (قبل از اعمال روی پروداکشن) |
| Decoupling | منطق امنیت کاملاً از بیزینس لاجیک جدا میشود |
برای مطالعه بیشتر درباره OPA، مستندات رسمی Open Policy Agent را ببینید.
مقاله داخلی ما با عنوان «Policy-as-Code با OPA» را مطالعه کنید.
🟤 بخش ۷: چالشهای معماری و راهکارهای بهینهسازی در کنترل دسترسی مبتنی بر ویژگی
حرکت به سمت کنترل دسترسی مبتنی بر ویژگی بدون چالش نیست. بزرگترین دشمن ABAC تاخیر (Latency) است.
چالش: سربار شبکه (Network Overhead) در کنترل دسترسی مبتنی بر ویژگی
اگر برای هر کلیک کاربر، PEP بخواهد به PDP وصل شود و PDP به PIP وصل شود و PIP به دیتابیس HR وصل شود، تاخیر وحشتناک خواهد بود.
راهکارهای کنترل دسترسی مبتنی بر ویژگی
۱. استقرار PDP به عنوان Sidecar 📦
| جنبه | توضیح |
|---|---|
| روش | کانتینر OPA را کنار هر سرویس (در همان Pod) اجرا کنید |
| نتیجه | تماس بین PEP و PDP تبدیل به localhost میشود (بدون تاخیر شبکه) |
| محیط | معماری میکروسرویس (Kubernetes) |
۲. کش کردن اطلاعات (Data Caching in OPA) 🗂️
| جنبه | توضیح |
|---|---|
| روش | دادههای ضروری (مثل لیست کارمندان و شعبهها) به صورت دورهای در حافظه OPA بارگذاری میشوند |
| تکنیک | استفاده از OPA Bundle Server برای توزیع دیتا و سیاستها |
۳. JWT Enrichment 🎫
| جنبه | توضیح |
|---|---|
| روش | ویژگیهای کاربر (نقش، دپارتمان) هنگام لاگین درون توکن JWT قرار میگیرند |
| نتیجه | PEP میتواند ویژگیها را مستقیماً از توکن بخواند، بدون تماس با PIP |
⚫ بخش ۸: استراتژی مهاجرت – مدل ترکیبی (Hybrid RBAC/ABAC) در کنترل دسترسی مبتنی بر ویژگی
تلاش برای جایگزینی ناگهانی RBAC با کنترل دسترسی مبتنی بر ویژگی شکست میخورد. بهترین استراتژی، رویکرد ترکیبی است.
📊 استراتژی Hybrid در کنترل دسترسی مبتنی بر ویژگی
| لایه | مدل | مثال |
|---|---|---|
| سطح کلان (Macro-level) | RBAC | نقش «کارمند» اجازه ورود به پورتال را دارد |
| ریزدانگی (Micro-level) | ABAC | دسترسی به رکورد خاص فقط اگر «پروژه کاربر» با «پروژه رکورد» یکی باشد |
🗺️ مسیر تکامل در کنترل دسترسی مبتنی بر ویژگی
| مرحله | اقدام |
|---|---|
| ۱ | نقشهای موجود را حفظ کنید |
| ۲ | سیاستهای ABAC را روی دادههای بسیار حساس (Crown Jewels) اعمال کنید |
| ۳ | نقشهای پیچیده و ترکیبی را حذف کرده و با سیاستهای ABAC جایگزین کنید |
✅ بخش ۹: نتیجهگیری – چکلیست نهایی کنترل دسترسی مبتنی بر ویژگی
معماری کنترل دسترسی مبتنی بر ویژگی آینده اجتنابناپذیر امنیت در سازمانهای بزرگ است. این معماری به سازمانها اجازه میدهد از حالت تدافعی و استاتیک خارج شده و امنیت را به عنوان یک لایه هوشمند، پویا و همگام با کسبوکار پیادهسازی کنند.
📌 نکات کلیدی در کنترل دسترسی مبتنی بر ویژگی
| جنبه | توضیح |
|---|---|
| ابزارها | OPA + معماری Sidecar |
| مدیریت | Policy-as-Code در Git |
| مهاجرت | Hybrid RBAC/ABAC (تدریجی) |
| هدف | امنیت پویا و مبتنی بر ریسک |
💡 پیام نهایی: برای معماران سیستم، اکنون زمان آن است که تفکر «چه کسی هستی؟» (RBAC) را به تفکر «چه ویژگیهایی داری و در چه شرایطی هستی؟» (کنترل دسترسی مبتنی بر ویژگی) تغییر دهند.