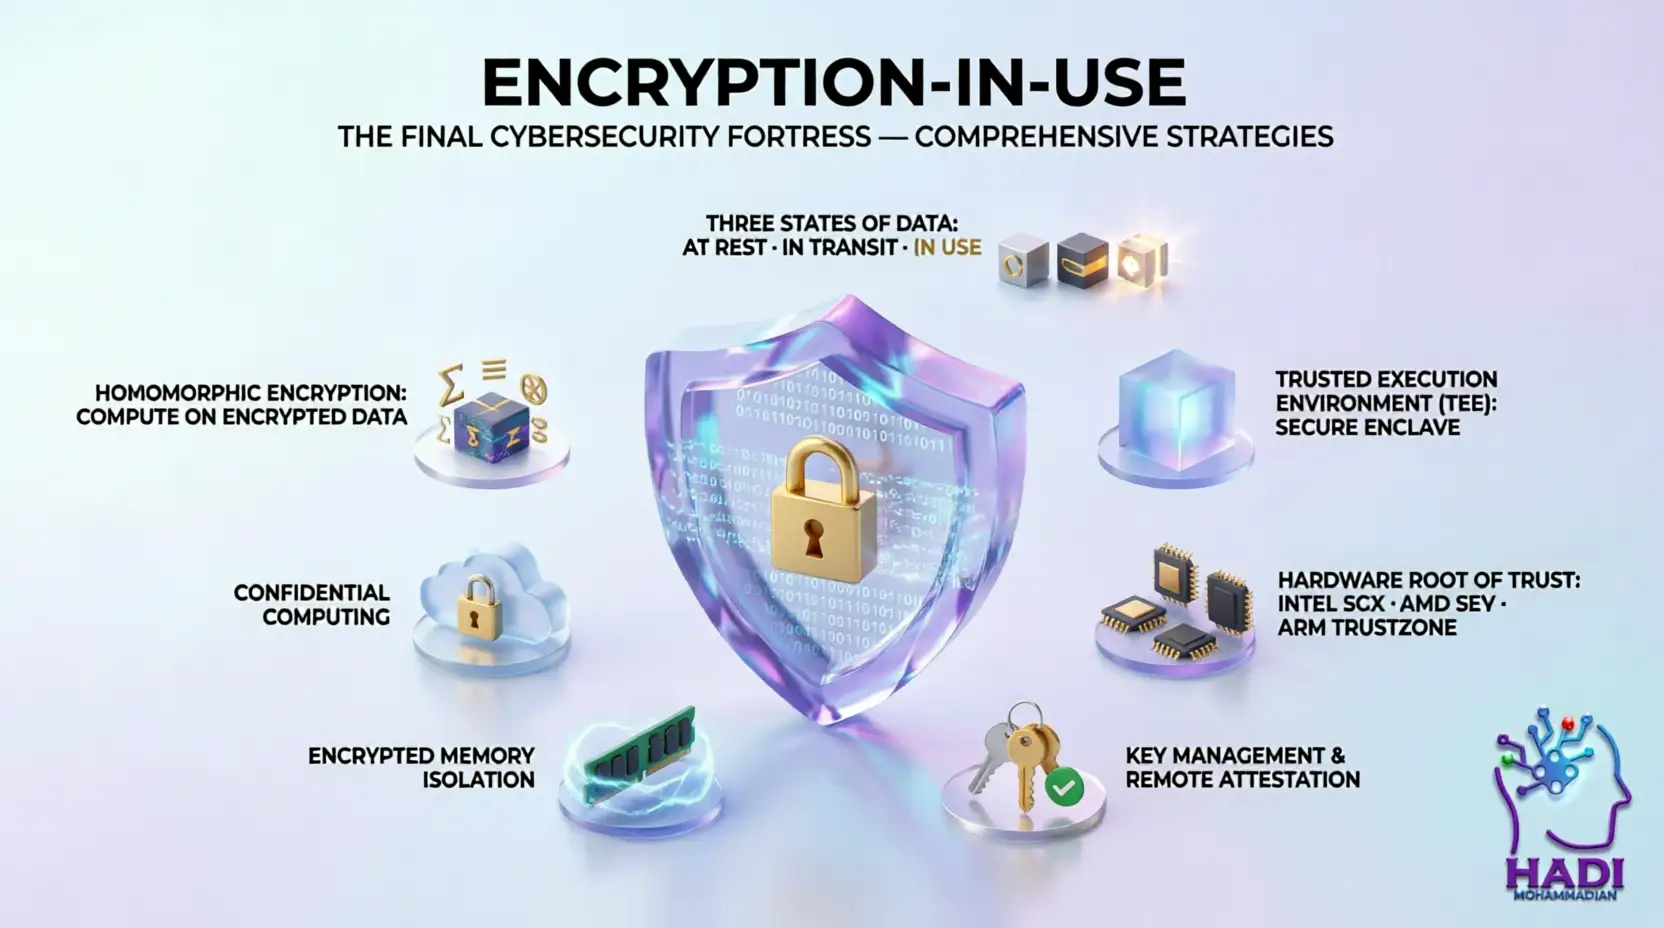
دژ نهایی امنیت سایبری: استراتژیهای جامع رمزنگاری داده در حال استفاده (Encryption-in-Use)
🔴 بخش ۱: مقدمه – حلقه مفقوده در مثلث امنیت داده با رمزنگاری داده در حال استفاده
برای دههها، استراتژیهای امنیت داده بر دو ضلع از مثلث محافظت متمرکز بودند:
| ضلع | توضیح | ابزارها |
|---|---|---|
| 🔒 Encryption-at-Rest | محافظت از دادههای ذخیره شده روی دیسک | AES-256، BitLocker، TDE |
| 🔄 Encryption-in-Transit | محافظت از دادهها هنگام جابجایی در شبکه | TLS/SSL |
⚠️ حفره امنیتی عظیم: لحظه پردازش
برای اینکه یک برنامه بتواند دادهای را پردازش کند، کوئری بگیرد یا مدل هوش مصنوعی را آموزش دهد، دادهها باید به صورت سنتی در حافظه رم (RAM) و پردازنده (CPU) رمزگشایی میشدند و به حالت «متن ساده» (Plaintext) در میآمدند. رمزنگاری داده در حال استفاده دقیقاً برای بستن این حفره طراحی شده است.
🎯 «پاشنه آشیل» امنیت ابری
| تهدید | توضیح |
|---|---|
| نفوذگر با دسترسی Root | دسترسی کامل به سیستم عامل |
| ادمین بدخواه (Insider Threat) | کارمند دیتاسنتر ابری با دسترسی فیزیکی |
| Memory Dump | سرقت تمام اطلاعات حساس با یک دستور ساده |
💡 راهحل: رمزنگاری داده در حال استفاده
رمزنگاری داده در حال استفاده با هدف بستن این شکاف نهایی ظهور کرده است. این استراتژی تضمین میکند که دادهها حتی در لحظه پردازش توسط CPU نیز رمزنگاری شده باقی میمانند یا در محیطی ایزوله پردازش میشوند که هیچکس (حتی سیستم عامل میزبان) به آن دسترسی ندارد.
🟠 بخش ۲: تشریح فنی وضعیت «در حال استفاده» در رمزنگاری داده در حال استفاده (In-Use)
وقتی از «داده در حال استفاده» حرف میزنیم، دقیقاً به چه معناست؟ رمزنگاری داده در حال استفاده به این وضعیت خاص میپردازد.
📊 وضعیتهای داده در رمزنگاری داده در حال استفاده
| وضعیت | مکان | نمونه |
|---|---|---|
| At Rest | دیسک، SSD، HDD | فایلهای ذخیره شده |
| In Transit | شبکه، اینترنت | ارسال بین سرورها |
| In Use | RAM، Cache، Register | پردازش توسط CPU |
🔍 جزئیات معماری کامپیوتر در رمزنگاری داده در حال استفاده
دادهها زمانی «در حال استفاده» هستند که:
| لایه | توضیح |
|---|---|
| حافظه اصلی (RAM) | بارگذاری شدهاند |
| کشهای پردازنده (L1, L2, L3) | در حال دسترسی سریع |
| رجیسترهای CPU | در حال عملیات منطقی یا حسابی |
🔄 تغییر مدل اعتماد (Trust Model) در رمزنگاری داده در حال استفاده
| مدل سنتی | مدل رمزنگاری داده در حال استفاده |
|---|---|
| سیستم عامل و هایپروایزر خدایان سیستم هستند | ❌ حتی به سیستم عامل و زیرساخت ابری اعتماد نداریم |
| دسترسی نامحدود به حافظه | ✅ اعتماد فقط به سختافزار پردازنده و کد برنامه |
🔑 نکته کلیدی: در این مدل جدید، اعتماد تنها به سختافزار پردازنده (Hardware Root of Trust) و کد برنامه محدود میشود.
🟡 بخش ۳: تکنولوژیهای هستهای – سه گانه مقدس امنیت پردازشی در رمزنگاری داده در حال استفاده
سه رویکرد اصلی برای دستیابی به رمزنگاری داده در حال استفاده وجود دارد:
الف) محیطهای اجرای قابل اعتماد (Trusted Execution Environments – TEEs) در رمزنگاری داده در حال استفاده 🛡️
این روش مبتنی بر سختافزار است.
| جنبه | توضیح |
|---|---|
| مکانیزم | پردازنده بخشی از حافظه و CPU را به عنوان «ناحیه امن» (Enclave) جدا میکند |
| نحوه کار | دادهها در رم رمزنگاری شده ذخیره میشوند. کلید رمزگشایی تنها درون CPU است |
| مزیت | سرعت بالا (نزدیک به Native) |
| مثالها | Intel SGX، AMD SEV، AWS Nitro Enclaves |
ب) رمزنگاری همومورفیک (Homomorphic Encryption – HE) در رمزنگاری داده در حال استفاده 🔢
این روش «جام مقدس» رمزنگاری ریاضی است.
| جنبه | توضیح |
|---|---|
| مکانیزم | محاسبات ریاضی مستقیماً روی دادههای رمزنگاری شده (Ciphertext) |
| مثال | Enc(A) + Enc(B) = Enc(A+B) |
| نتیجه | رمزگشایی نتیجه = همان نتیجه عملیات روی دادههای اصلی |
| چالش | سربار محاسباتی بسیار سنگین |
ج) محاسبات چندجانبه امن (Secure Multi-Party Computation – SMPC) در رمزنگاری داده در حال استفاده 🤝
رویکردی مبتنی بر پروتکل برای همکاری بین سازمانها.
| جنبه | توضیح |
|---|---|
| مکانیزم | دادهها تکهتکه شده (Sharded) و بین چند سرور توزیع میشوند |
| اصل | هیچ سروری داده کامل را نمیبیند |
| کاربرد | اشتراک داده بین بانکها برای کشف کلاهبرداری بدون افشای اطلاعات مشتریان |
🟢 بخش ۴: معماری محاسبات محرمانه (Confidential Computing) در رمزنگاری داده در حال استفاده
امروزه عملیترین راهکار رمزنگاری داده در حال استفاده برای سازمانهای بزرگ، استفاده از Confidential Computing مبتنی بر TEE است.
🏗️ لایههای معماری رمزنگاری داده در حال استفاده
۱. لایه سختافزار (Hardware Layer)
| پردازنده | تکنولوژی | ویژگی |
|---|---|---|
| Intel Xeon | SGX | کلیدهای رمزنگاری سختافزاری |
| AMD EPYC | SEV-SNP | حتی سازنده CPU هم کلیدها را نمیداند |
۲. لایه Enclave (منطقه امن) در رمزنگاری داده در حال استفاده
| جنبه | توضیح |
|---|---|
| تعریف | یک جعبه سیاه در حافظه |
| دسترسی OS | میتواند Enclave را بسازد و نابود کند، اما نمیتواند درون آن را ببیند |
| نتیجه تلاش خواندن | دریافت دادههای بی معنی (Garbage/Encrypted) |
۳. تائید از راه دور (Remote Attestation) در رمزنگاری داده در حال استفاده
| مرحله | اقدام |
|---|---|
| ۱ | CPU یک «گزارش امضا شده» (Quote) تولید میکند |
| ۲ | گزارش شامل هش (Hash) کدِ در حال اجراست |
| ۳ | شما گزارش را بررسی میکنید |
| ۴ | اگر معتبر بود، کلید رمزگشایی را به Enclave میفرستید |
برای مطالعه بیشتر درباره Confidential Computing، کنسرسیوم Confidential Computing را ببینید.
مقاله داخلی ما با عنوان «Confidential Computing چیست؟» را مطالعه کنید.
🔵 بخش ۵: سناریوی پیادهسازی گامبهگام رمزنگاری داده در حال استفاده – آموزش مدل AI روی دادههای حساس پزشکی
📋 سناریو:
| طرف | نیاز |
|---|---|
| بیمارستان الف | آموزش مدل AI برای تشخیص سرطان |
| بیمارستان ب | همکاری بدون افشای دادههای بیماران |
| محدودیت | HIPAA اجازه نمیدهد دادهها از بیمارستان خارج شوند |
راهحل: استفاده از Confidential Computing در بستر ابری (Azure Confidential Computing)
🎯 گام ۱: آمادهسازی محیط و کانتینر (Containerization) در رمزنگاری داده در حال استفاده
| اقدام | توضیح |
|---|---|
| بستهبندی | برنامه TensorFlow در Docker Container |
| فریمورک | Gramine یا Occlum (LibOS) |
| مزیت | اجرای کانتینر معمولی درون Enclave بدون تغییر کد |
🎯 گام ۲: رمزنگاری دادهها در مبدا (Encryption at Source) در رمزنگاری داده در حال استفاده
| اقدام | توضیح |
|---|---|
| روش | رمزنگاری با کلید متقارن (AES-256) |
| آپلود | دادههای رمز شده به Blob Storage ابری |
| امنیت | دادهها رمز شده هستند |
🎯 گام ۳: راهاندازی Confidential VM (CVM) در رمزنگاری داده در حال استفاده
| اقدام | توضیح |
|---|---|
| ماشین مجازی | سری DCsv3 در Azure (Intel SGX) |
| بارگذاری | برنامه AI درون Enclave |
🎯 گام ۴: فرآیند تائید (Attestation) و تحویل کلید در رمزنگاری داده در حال استفاده
این حساسترین مرحله است:
| مرحله | اقدام |
|---|---|
| ۱ | Enclave جفت کلید عمومی/خصوصی موقت تولید میکند |
| ۲ | Enclave به KMS بیمارستان درخواست میفرستد (شامل Attestation Quote و کلید عمومی) |
| ۳ | KMS بررسی میکند: آیا امضای سختافزار اینتل معتبر است؟ |
| ۴ | آیا هش (MRENCLAVE) کد برنامه دقیقاً همان کد تایید شده است؟ |
| ۵ | اگر همه چیز درست بود، کلید رمزگشایی با کلید عمومی Enclave رمز شده و ارسال میشود |
🎯 گام ۵: پردازش امن (Execution) در رمزنگاری داده در حال استفاده
| مرحله | اقدام |
|---|---|
| ۱ | Enclave کلید را دارد |
| ۲ | دادههای رمز شده را از Storage میخواند |
| ۳ | دادهها فقط درون پردازنده رمزگشایی میشوند |
| ۴ | مدل AI آموزش میبیند |
| ۵ | نتیجه درون Enclave رمزنگاری شده و به بیرون فرستاده میشود |
✨ نتیجه: هیچکس، حتی ادمین Azure، در هیچ لحظهای داده خام را ندید.
🟣 بخش ۶: استراتژیهای مهاجرت – Lift-and-Shift در مقابل Refactoring در رمزنگاری داده در حال استفاده
📊 مقایسه دو استراتژی در رمزنگاری داده در حال استفاده
| جنبه | LIFT-AND-SHIFT | APPLICATION ENCLAVES |
|---|---|---|
| توصیف | بدون بازنویسی کد | تقسیم برنامه به بخش امن و غیرامن |
| ابزارها | Confidential VMs (AMD SEV-SNP) | Intel SGX SDK، Open Enclave، Fortanix |
| مزایا | پیادهسازی بسیار سریع | بالاترین سطح امنیت |
| معایب | سطح حمله بزرگتر | نیاز به بازنویسی کد (Refactoring) |
| TCB | شامل OS داخل VM | فقط کد برنامه |
💡 توصیه حرفهای در رمزنگاری داده در حال استفاده
برای شروع، از استراتژی Confidential Containers (ترکیبی از این دو) استفاده کنید. ابزارهایی مثل SCONE یا Anjuna اجازه میدهند کانتینرهای موجود را بدون تغییر کد، درون Enclaveهای سختافزاری اجرا کنید.
🟤 بخش ۷: مدیریت کلید (Key Management) در رمزنگاری داده در حال استفاده
مدیریت کلید در رمزنگاری داده در حال استفاده متفاوت از روشهای سنتی است.
🔑 مدل KMS متمرکز در رمزنگاری داده در حال استفاده
| اصل | توضیح |
|---|---|
| عدم ذخیره روی دیسک | کلیدها نباید هرگز روی دیسک ماشین مجازی ذخیره شوند |
| تزریق مستقیم | کلیدها باید مستقیماً از KMS به حافظه Enclave تزریق شوند |
🔒 اصطلاح کلیدی: Key Release Policy در رمزنگاری داده در حال استفاده
سیاستهای آزادسازی کلید باید به وضعیت Attestation گره بخورند.
نمونه قانون: «کلید دیتابیس مشتریان را فقط به Enclaveای تحویل بده که Hash کد آن XYZ باشد و روی سختافزار Patch شده اینتل اجرا شود.»
⚫ بخش ۸: چالشهای عملکردی و سربار سیستم در رمزنگاری داده در حال استفاده (Performance Overhead)
امنیت هزینه دارد. در رمزنگاری داده در حال استفاده، این هزینه «سربار پردازشی» است.
📊 منابع سربار در رمزنگاری داده در حال استفاده
| نوع سربار | توضیح | راهکار |
|---|---|---|
| Context Switching | ورود/خروج به Enclave (ECALL/OCALL) | Batch Processing |
| Paging Overhead | مدیریت حافظه رمزنگاری شده سنگینتر است | بهینهسازی حافظه |
| محدودیت حافظه (EPC) | SGX v1: ۱۲۸MB، SGX v2: ترابایت | مدیریت دقیق |
📊 تخمین واقعی افت عملکرد در رمزنگاری داده در حال استفاده
| تکنولوژی | افت عملکرد | وضعیت |
|---|---|---|
| Confidential VMs (AMD SEV) | ۲٪ تا ۸٪ | ✅ قابل قبول برای اکثر کاربردها |
| Homomorphic Encryption | ۱,۰۰۰ تا ۱,۰۰۰,۰۰۰ برابر | ❌ هنوز برای پردازشهای عمومی مناسب نیست |
🔮 بخش ۹: آیندهنگری – کوانتوم و شتابدهندههای سختافزاری در رمزنگاری داده در حال استفاده
آینده رمزنگاری داده در حال استفاده به سمت همگرایی سختافزار و الگوریتمهای پیشرفته میرود.
۱. Fully Homomorphic Encryption (FHE) Accelerators ⚡
| جنبه | توضیح |
|---|---|
| شرکتها | Intel، Cornami |
| تکنولوژی | چیپهای اختصاصی (ASIC) برای تسریع محاسبات همومورفیک |
| مزیت | عدم نیاز به اعتماد به سختافزار (TEE) |
| آینده | تکیه کامل بر ریاضیات |
۲. Post-Quantum Cryptography (PQC) 🔐
| جنبه | توضیح |
|---|---|
| تهدید | کامپیوترهای کوانتومی الگوریتمهای فعلی را میشکنند |
| راهکار | الگوریتمهای مقاوم در برابر کوانتوم (مانند کریستالهای کیبر) |
| کاربرد | Attestation و تبادل کلید |
برای مطالعه بیشتر درباره Post-Quantum Cryptography، پروژه NIST PQC را ببینید.
✅ بخش ۱۰: نتیجهگیری – چکلیست نهایی رمزنگاری داده در حال استفاده
پیادهسازی رمزنگاری داده در حال استفاده دیگر یک گزینه لوکس برای سازمانهای نظامی نیست؛ بلکه به زودی به استاندارد طلایی برای هر سازمانی که با دادههای حساس (PII, PHI, Financial Data) سر و کار دارد تبدیل خواهد شد.
📌 نقشه راه پیشنهادی برای مدیران ارشد فناوری در رمزنگاری داده در حال استفاده
| بازه زمانی | اقدام |
|---|---|
| کوتاه مدت | فعالسازی Confidential VM در محیطهای ابری (Azure/AWS/GCP) برای بارهای کاری حساس |
| میان مدت | بازنگری معماری اپلیکیشنهای حیاتی و استفاده از Confidential Containers |
| بلند مدت | سرمایهگذاری روی R&D در زمینه Homomorphic Encryption برای اشتراک امن داده |
💡 پیام نهایی: حرکت به سمت رمزنگاری داده در حال استفاده یعنی حرکت به سمت دنیایی که در آن «امنیت داده وابسته به زیرساخت نیست». این قدرتمندترین موضعی است که یک سازمان میتواند در برابر تهدیدات سایبری اتخاذ کند.